[한의신문] 최근 중국산 IP카메라 해킹으로 인해 국내 산부인과 진료실 등 민감한 의료기관의 영상이 중국 음란 사이트에 유출되고 있다는 충격적인 사실이 드러난 가운데 전국 의료기관에서 220건에 달하는 해킹 등 사이버 침해사고가 발생한 것으로 밝혀졌다.
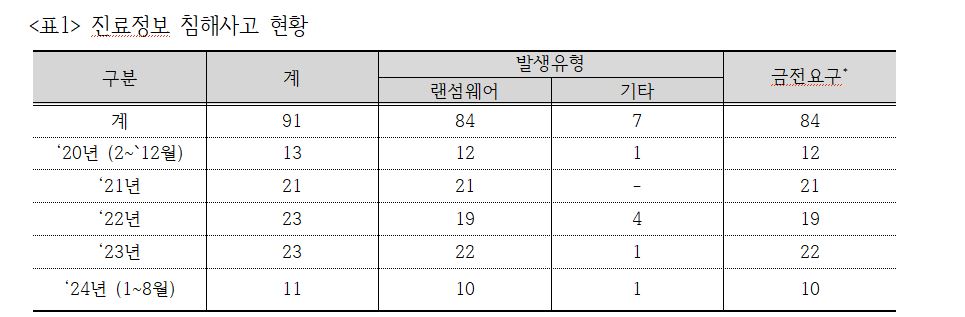
더불어민주당 전진숙 의원(보건복지위원회‧여성가족위원회)이 보건복지부·한국사회보장정보원·교육부·한국인터넷진흥원으로부터 제출받은 자료에 따르면 2020년 이후 총 91건의 진료정보 침해사고가 일어났으며, 진료정보 이외의 침해사고 역시 129건에 달했다. 특히 서울대병원, 충남대병원 등 국립대병원에서도 15건의 침해사고가 발생했다.
침해사고란 소위 해킹, 컴퓨터 바이러스, 피싱 메일 등을 통한 정보시스템 공격으로 인해 발생한 사태(정보통신망법 제2조)를 말하며, 의료기관의 전자의무기록(진료기록) 유출 등에 대한 진료정보 침해사고는 의료법 제23조의3에 규정돼 있다.
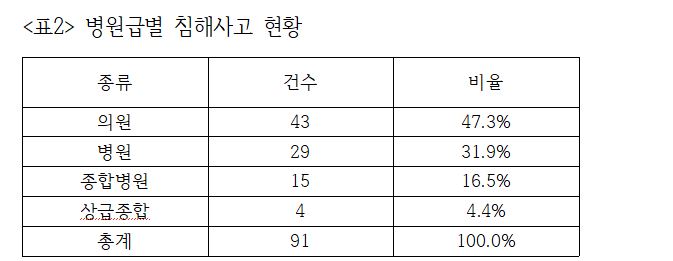
병원 규모별로 살펴보면 상급종합급 4건, 종합병원급 15건, 병원급 29건, 의원급에서 43건의 진료정보 침해사고가 일어났으며, 특히 윤석열 정부가 경증환자에게 적극 이용을 권장하고 있는 의원급 의료기관에서 약 50%에 달하는 사고가 발생해 진료 정보 보안에 대한 경각심이 높아지고 있다.
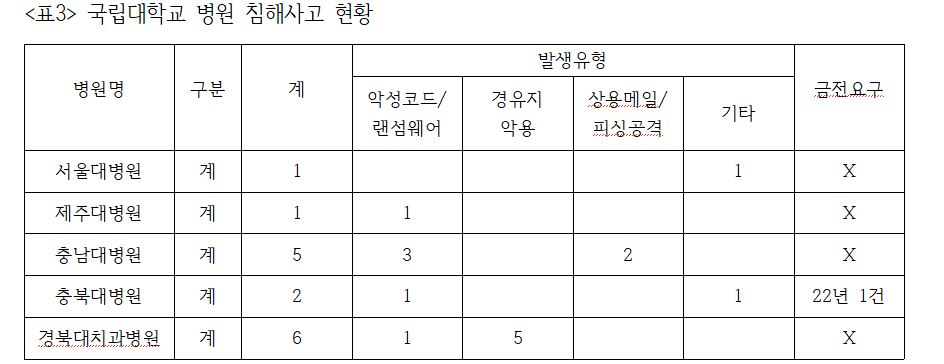
더욱 우려되는 부분은 상급종합 등의 국립대학교 병원에서도 다수의 침해사고가 발생했다는 점이다. 2021년 서울대병원에서는 ‘비인가접근’을 통해 환자 및 직원 약 83만명의 개인정보가 유출됐으며, 이외에도 제주대병원 1건, 충북대병원 2건, 충남대병원 5건, 경북대치과병원 6건 등 총 15건에 달하는 침해사고가 있었다. 특히 충남대병원에서는 9번의 침해 시도 중 5번의 침해가 성공했고, 경북대치과병원의 경우 6번의 침해 시도가 모두 성공한 것으로 드러났다.
이같이 의료기관이 지속적으로 해킹 등 사이버 침해사고의 대상이 되는 이유는 상대적으로 보안에 취약한 의료법 때문이라는 지적이다. 현행 의료법 제23조는 의료기관에 전자의무기록을 안전하게 관리‧보존하는 데 필요한 시설과 장비를 갖추도록 규정하고 있으나, 보다 구체적인 보안 조치는 명시하지 않고 있다.
반면 정보통신망 이용촉진 및 정보보호 등에 관한 법률 제6장에서는 정보통신서비스제공자에게 시스템 보안과 정보 보호를 위해 정보보호 최고책임자를 지정하는 등의 보호조치의무를 부과하고 있다. 나아가 ‘정보의 불법 유출‧위조‧변조‧삭제 등을 방지하기 위한 기술적 보호조치’를 포함한 정보보호지침을 과학기술정보통신부장관에게 고시하도록 한다.
신용정보법 역시 마찬가지로 신용정보의 이용 및 보호에 관한 법률 제19조에 따르면 신용정보회사 등은 신용정보전산시스템에 대해 불법적인 접근과 정보 훼손을 차단하기 위한 기술적‧물리적 보안 대책을 의무화하고 있다. 그러나 의료법에는 이러한 구체적 규정이 없어 정보 보호의 사각지대에 놓여 있는 실정이다.
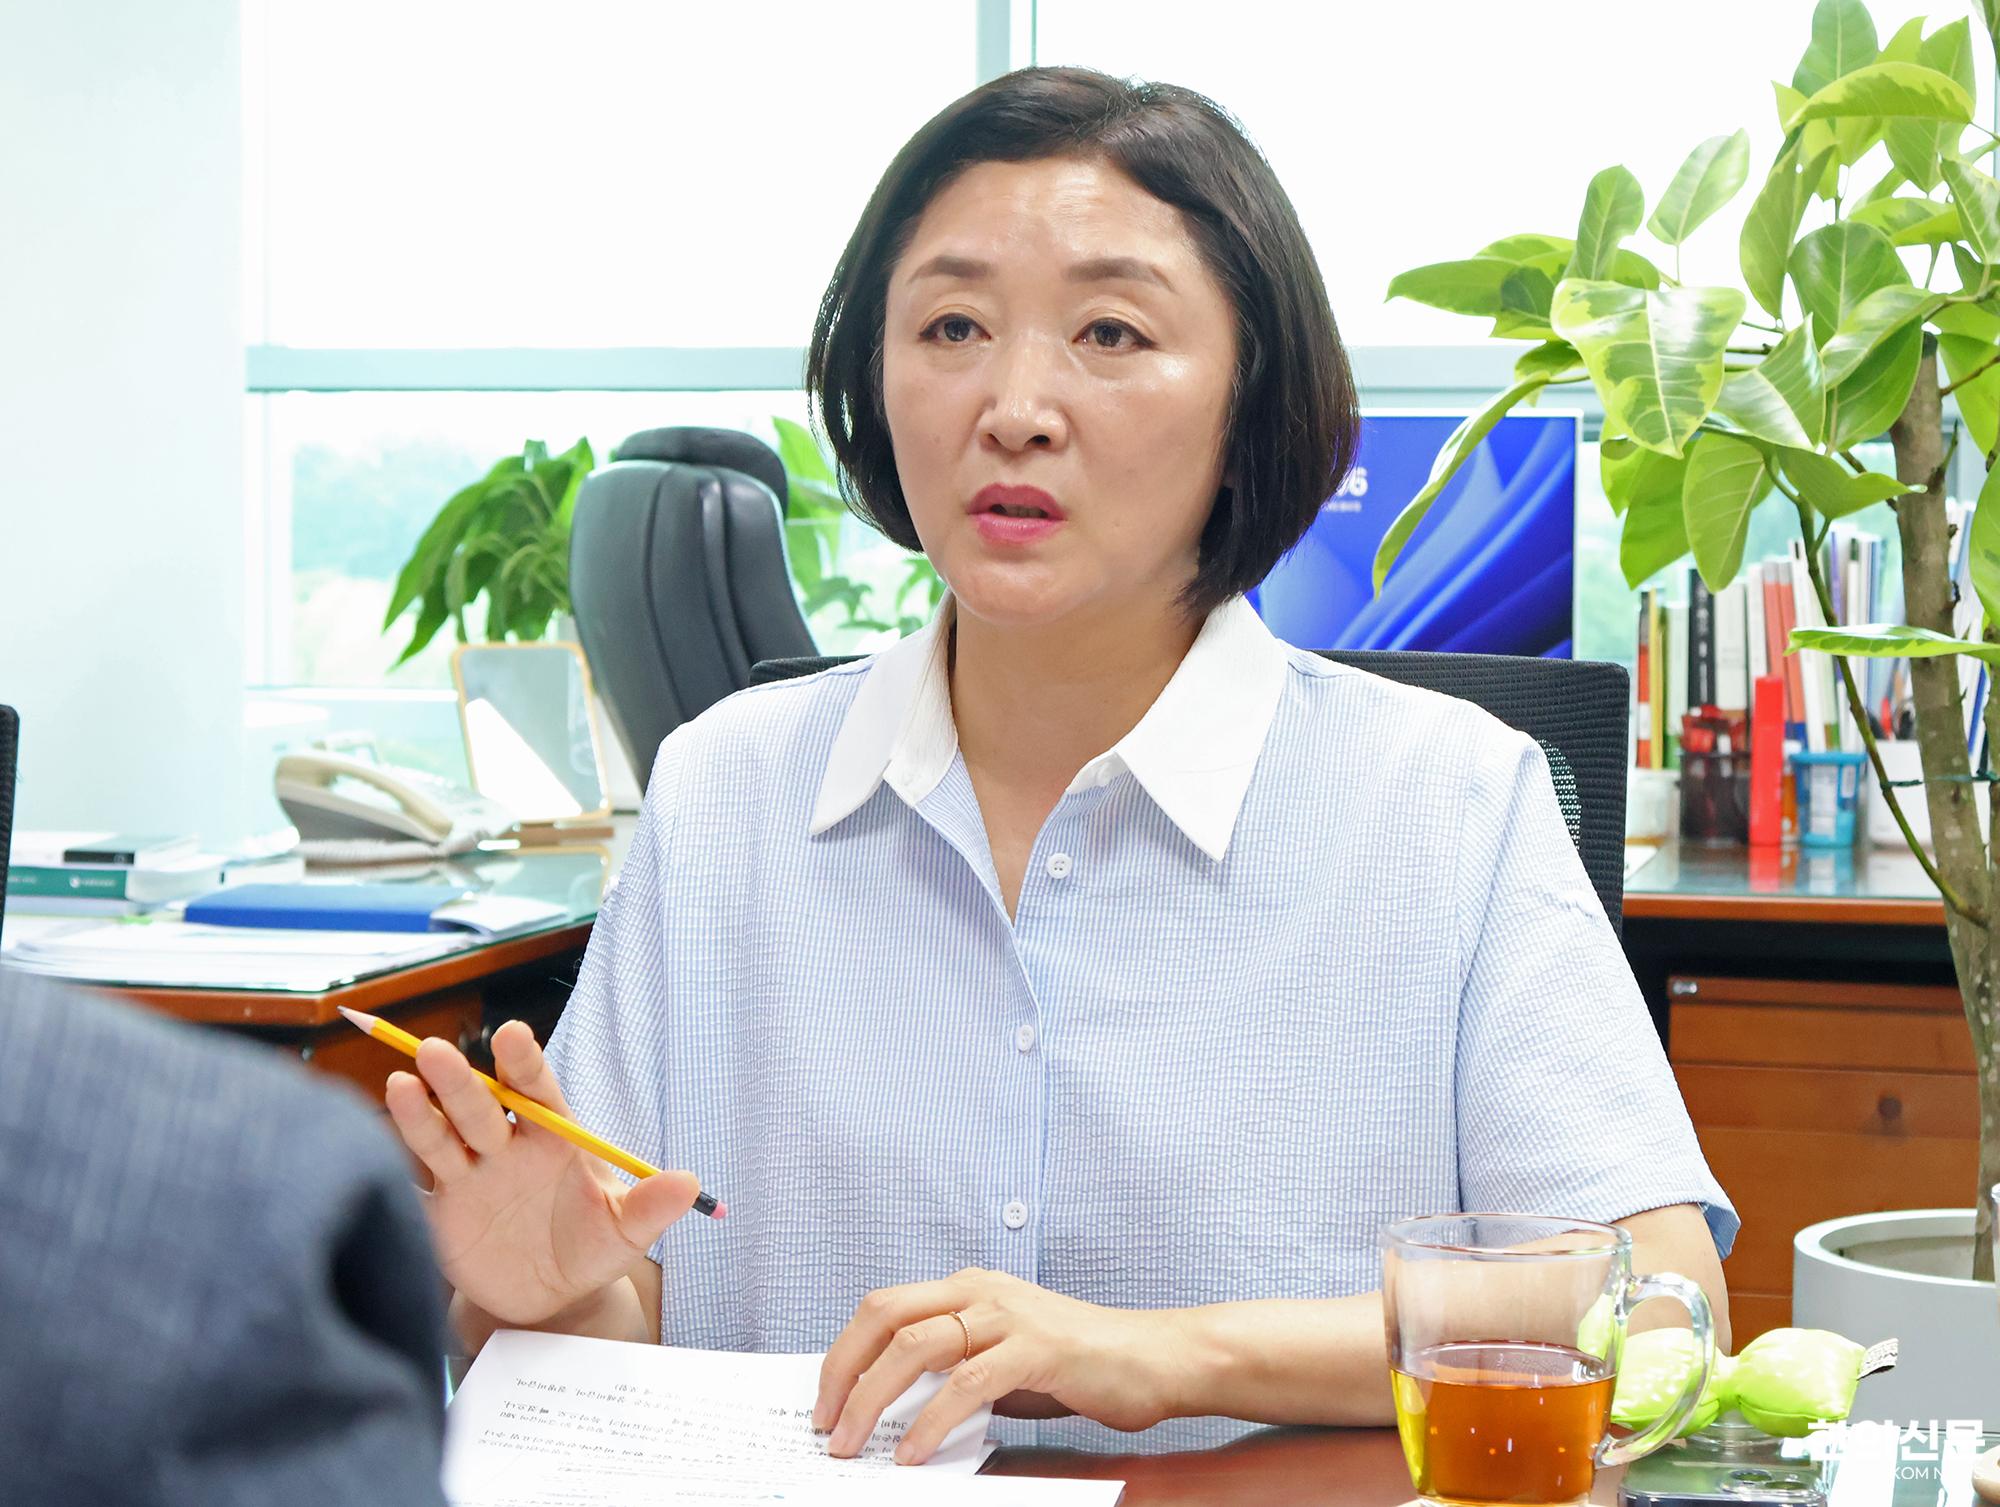
전진숙 의원은 “의료기록은 환자의 생명과 직결되는 매우 중요하고 민감한 정보인데, 이를 안전하게 관리하지 않으면 환자 개인뿐 아니라 의료 시스템 전체에 치명적인 영향을 미칠 수 있다”며 “의료법 개정을 통해 전자의무기록에 대한 보안 조치를 강화하고, 의료기관에 대한 해킹 등을 원천적으로 차단하겠다”고 밝혔다.
 속초6.4℃
 0.2℃
 동두천3.7℃
 추풍령1.3℃
 안동2.5℃