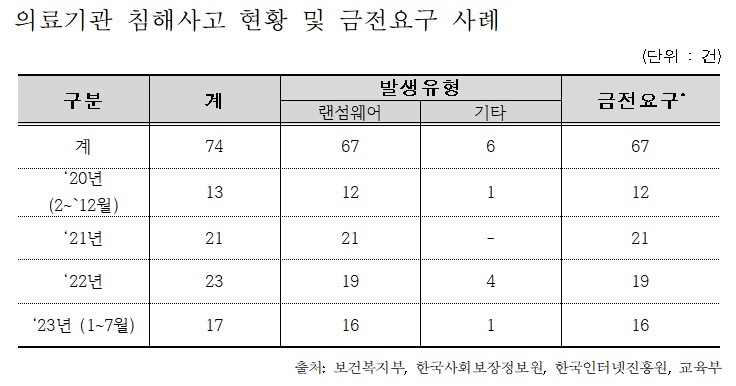
국회 보건복지위원회 김영주 의원이 보건복지부·한국사회보장정보원·한국인터넷진흥원·교육부로부터 받은 자료에 따르면, 최근 3년간 총 74개 의료기관에서 사이버 침해사고가 발생한 것으로 드러났다.
병원 규모별로 보면 △상급병원 4건(5.4%) △종합병원 13건(17.5%) △일반병원 22건(29.7%) △의원급 35건(47.2%)으로 나타났으며, 매년 증가 추세에 있다. 침해사고 유형은 환자진료정보 파일을 암호화해 사용 불가 상태로 만들어 금전을 지불토록 유인하는 ‘랜섬웨어 악성코드’가 68건(90.5%)으로 가장 많았고, DDoS(디도스)공격과 해킹, IP유해 공격은 각각 2건으로 확인됐다.
이러한 사이버 공격들은 의료기관에 막대한 피해를 줄 뿐만 아니라 환자들의 개인정보가 유출될 수 있어 더욱 각별한 주의를 요하고 있다. 특히 상급병원이나 종합병원처럼 규모가 큰 병원일수록 환자들의 개인정보가 수십만 건 유출될 수 있어 더욱 위험하다는 지적이다.
이와 함께 랜섬웨어, 해킹, 디도스 공격 등으로 다수의 의료기관이 금전적 피해를 본 것으로 확인됐다. 실제 A종합병원은 4500만원을 주고 랜섬웨어로 암호화된 환자진료정보를 복구했고, B의원의 경우에는 3300만원을 주고 복구업체를 통해 해커와 협상 후 상황을 마무리 짓기도 했다.
이같이 의료기관이 지속적으로 랜섬웨어, 해킹, 디도스와 같은 사이버 침해사고를 당하는 이유는 국내 의료기관들이 의료정보보호센터 보안관제 서비스에 가입하지 않고 있기 때문으로 확인됐다.
현재 보건복지부 산하 한국사회보장정보원은 ‘의료법’ 제23조의4(진료정보침해사고의 예방 및 대응)에 근거해 국내 의료기관들을 대상으로 사이버 침해사고를 예방하는 보안관제 서비스 업무를 맡아 진행하고 있다. 또한 국내 상급병원 중 국공립 대학병원들은 교육부에서 운영하는 보안관제 서비스에 별도로 가입하고 있다.
하지만 국내 상급병원 45개 중 해당 서비스들에 가입한 의료기관은 15개, 대학병원 중 교육부에서 운영하는 보안 서비스에 가입한 12개 의료기관을 제외하고 나머지 18개(40%) 상급병원은 사이버 침해사고 위험에 그대로 노출돼 있는 것으로 나타났다. 또한 전국 267개 종합병원 중 해당 보안관제 서비스에 가입한 의료기관은 19개(7.1%)에 불과했다.
일반 병원이나 의원급보다 상대적으로 병원 규모가 큰 상급병원이나 종합병원에서조차 해당 보안 서비스를 가입하지 않는 이유는 서비스 가입이 법적으로 의무화되지 않았고, 연간 지불해야 하는 서비스관리 연회비에 부담을 느끼기 때문인 것으로 나타났다. 또한 보안서비스를 가입하면 이와 관련된 전산인력도 충원해야 하기 때문에 관련 서비스를 가입하지 않고 있는 것으로 밝혀졌다.
이와 관련 김영주 의원은 “의료법상 사이버 침해사고 예방 서비스 가입이 의무화이지 않다는 이유로 상급병원이나 종합병원들이 보안관제 서비스 가입에 소홀한 실정”이라며 “관련법 개정을 통해 일정 수준 이상의 병원들의 보안관제 서비스 가입 의무화 및 이를 소홀히 한 병원들에 대한 과태료 상향을 추진할 계획이며, 더불어 보건복지부와 한국사회보장정보원은 하루 속히 피해 의료기관들 중 환자개인정보 유출 여부에 대해서 전수조사해야 한다”고 밝혔다.
한편 김영주 의원은 국내 상급병원과 종합병원이 한국사회보장정보원의 사이버 침해사고 예방 서비스에 의무적으로 가입하도록 ‘의료법’ 개정안 발의를 준비 중이다.
 속초4.1℃
 철원℃
 광주0.1℃